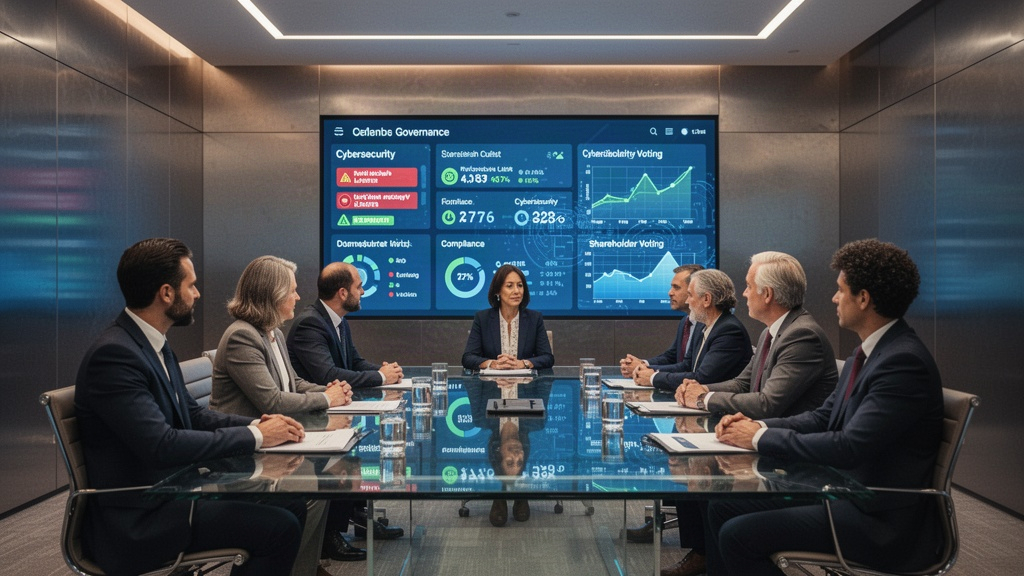
La gouvernance des entreprises traverse une transformation profonde. Les conseils d'administration qui se réunissaient quatre fois par an pour examiner des rapports imprimés cèdent progressivement la place à des dispositifs de pilotage continu, alimentés par des données en temps réel. Ce changement n'est pas cosmétique. La généralisation du cloud computing, l'essor de l'intelligence artificielle et la multiplication des obligations réglementaires numériques modifient la nature même des responsabilités des dirigeants. Comprendre ces mutations, c'est anticiper les risques, renforcer la transparence et maintenir la confiance des parties prenantes. En 2026, ignorer la dimension technologique de la gouvernance n'est plus une option pour aucune organisation, quelle que soit sa taille ou son secteur.
Pourquoi la technologie redéfinit la gouvernance des entreprises
Pendant longtemps, la gouvernance reposait sur un cycle prévisible : collecte manuelle d'informations, consolidation dans des tableaux, présentation au conseil, décision différée. Ce modèle avait ses vertus. Il avait aussi ses angles morts. Les délais de remontée d'information laissaient prospérer des risques invisibles, et les erreurs de consolidation faussaient les décisions stratégiques.
Les plateformes collaboratives et les tableaux de bord connectés ont changé le rapport au temps dans la gouvernance. Un directeur financier peut aujourd'hui consulter en temps réel l'exposition aux risques de change, les écarts budgétaires ou les incidents de conformité. Cette immédiateté modifie la qualité des échanges au sein des organes de direction. Les administrateurs arrivent en réunion avec une lecture partagée de la situation, non plus avec des versions divergentes de rapports préparés séparément.
Cette évolution touche aussi la relation avec les parties prenantes. Les actionnaires, les salariés et les clients attendent désormais une transparence accrue sur les performances extra-financières, les pratiques de sécurité informatique et les engagements environnementaux. Les outils numériques permettent de produire et de diffuser ces informations de façon structurée, traçable et vérifiable. La gouvernance devient ainsi plus visible, ce qui renforce les exigences qui pèsent sur ceux qui l'exercent.
Le passage à un pilotage fondé sur les données soulève néanmoins des questions que les entreprises ne peuvent pas esquiver. Qui valide la qualité des données qui alimentent les tableaux de bord ? Qui décide des indicateurs affichés ? Quelle est la responsabilité du conseil lorsqu'une décision s'appuie sur un algorithme dont le fonctionnement reste opaque ? Ces interrogations ne sont pas théoriques. Elles définissent le périmètre de la gouvernance numérique.
Les technologies qui transforment les décisions et les contrôles
Plusieurs familles d'outils ont modifié en profondeur la manière dont les entreprises exercent leur contrôle interne et prennent leurs décisions. Le cloud computing a d'abord généralisé l'accès à des infrastructures puissantes sans investissement capitalistique lourd. Les logiciels de gestion des risques, les plateformes de conformité et les outils de reporting extra-financier sont désormais accessibles à des organisations de taille intermédiaire qui n'auraient pas pu se les offrir autrement.
À lire aussi : Démocratisation des blockchains dans les banques françaises
L'intelligence artificielle s'invite dans des processus autrefois réservés au jugement humain. La détection d'anomalies dans les transactions financières, la surveillance des engagements contractuels, l'analyse des signaux de risque fournisseur : autant de tâches que des systèmes automatisés réalisent avec une rapidité et une exhaustivité inatteignables manuellement. Attention cependant : les indicateurs produits par ces systèmes peuvent être incomplets ou biaisés. Leur intégration dans une décision de gouvernance doit rester documentée et contrôlée par des responsables identifiés.
Les solutions de signature électronique et de gestion documentaire ont simplifié la traçabilité des décisions. Chaque délibération, chaque délégation de pouvoir, chaque validation de politique interne laisse une trace horodatée et infalsifiable. Cette auditabilité renforcée facilite le travail des commissaires aux comptes et des auditeurs internes, tout en réduisant les risques de contestation ultérieure.
Les outils RegTech méritent une attention particulière. Conçus pour automatiser la veille réglementaire, le suivi des contrôles et la production de reportings obligatoires, ils réduisent la charge pesant sur les équipes juridiques et conformité. Dans un contexte où les textes européens se multiplient, cette automatisation n'est plus un confort : c'est une nécessité opérationnelle pour maintenir une conformité à jour sans mobiliser des ressources humaines disproportionnées.
Données, cybersécurité et conformité : les nouveaux piliers
La protection des données personnelles structure désormais une partie significative des décisions de gouvernance. Le RGPD prévoit des amendes pouvant atteindre 20 millions d'euros ou 4 % du chiffre d'affaires annuel mondial, le montant le plus élevé étant retenu. Cette exposition financière a conduit les conseils d'administration à intégrer la conformité aux données dans leur agenda, au même titre que les risques financiers ou opérationnels traditionnels.
La résilience opérationnelle numérique a acquis une dimension réglementaire formelle dans le secteur financier. Le règlement DORA, applicable depuis le 17 janvier 2025, impose aux établissements financiers européens de tester leur capacité à résister aux incidents informatiques, à encadrer leurs prestataires technologiques et à documenter leurs dispositifs de continuité. Les directions générales et les conseils d'administration de ces entités doivent désormais rendre compte de ces dispositifs aux autorités de supervision comme l'ACPR ou l'ESMA.
À lire aussi : 5 conseils pour simplifier votre compta agricole au quotidien
Le règlement européen sur l'intelligence artificielle introduit une nouvelle couche de responsabilité. Son application est progressive : certaines interdictions et obligations de maîtrise de l'IA sont entrées en vigueur dès février 2025, des obligations concernant les modèles à usage général depuis août 2025, et une application plus large est prévue à partir d'août 2026. Les entreprises qui déploient des systèmes d'IA dans des processus de gouvernance — évaluation du crédit, gestion des ressources humaines, surveillance des risques — doivent anticiper ces obligations et vérifier leur situation auprès des autorités compétentes selon leur secteur.
La directive NIS2 élargit les obligations de cybersécurité à un périmètre d'entités plus large que son prédécesseur. Les modalités françaises de transposition et de désignation des entités concernées restent à vérifier auprès de l'ANSSI. Ce cadre impose aux dirigeants une responsabilité directe sur les mesures de sécurité informatique, ce qui change profondément la nature de leur implication dans les décisions techniques.
Quels changements pour les conseils d'administration et les dirigeants ?
Les conseils d'administration ne peuvent plus déléguer entièrement la technologie à la direction informatique. La cybersécurité, la gouvernance des données et l'usage de l'intelligence artificielle sont devenus des sujets de surveillance directe pour les organes de contrôle. Cette évolution se traduit par la création de comités spécialisés dédiés aux risques numériques dans les grandes entreprises, et par une montée en compétence attendue des administrateurs sur ces thématiques.
La DSI et le responsable de la sécurité des systèmes d'information participent désormais plus régulièrement aux travaux des comités d'audit et des conseils. Ce dialogue entre métiers techniques et organes de gouvernance n'est pas toujours simple. Il suppose un effort de traduction des enjeux techniques en termes de risques compréhensibles par des administrateurs dont la formation initiale est souvent financière ou juridique.
La gestion des prestataires technologiques est devenue un point de vigilance majeur. Un fournisseur de cloud, un éditeur de logiciel de paie ou un prestataire de services de paiement peut exposer l'entreprise à des risques significatifs en cas de défaillance ou de violation de données. Les directions juridiques et les directions des risques doivent travailler ensemble pour cartographier ces dépendances, évaluer les contrats et définir des plans de sortie acceptables.
À lire aussi : Les services en ligne sont de moins en moins chers
Les actionnaires et les représentants du personnel attendent une gouvernance plus explicite sur ces sujets. La transparence sur les pratiques de sécurité, sur l'usage des données des salariés et sur les biais potentiels des outils d'aide à la décision fait partie des attentes croissantes des parties prenantes. Les entreprises qui anticipent ces demandes renforcent leur crédibilité ; celles qui attendent d'être contraintes subissent le dialogue plutôt que de le conduire.
Mettre en place une gouvernance technologique responsable
Bâtir une gouvernance technologique solide commence par une cartographie des outils et des données. Quels systèmes traitent des informations sensibles ? Qui y a accès ? Quelles décisions s'appuient sur des algorithmes ? Sans cette base documentée, il est impossible d'évaluer les risques ou d'assigner des responsabilités claires. Cette cartographie n'est pas un exercice ponctuel : elle doit être maintenue à jour au rythme des évolutions du système d'information.
La définition des responsabilités vient immédiatement après. Les outils technologiques ne remplacent pas la responsabilité des dirigeants et des organes de contrôle. Un tableau de bord automatisé peut signaler une anomalie ; c'est un être humain identifié qui doit décider de la suite à donner. Cette chaîne de responsabilité doit être formalisée, testée et connue de tous les acteurs concernés, des équipes opérationnelles jusqu'au conseil d'administration.
L'évaluation régulière des risques numériques doit s'intégrer dans le cycle de gouvernance de l'entreprise. Des tests de résilience, des audits de sécurité et des exercices de simulation d'incidents permettent de vérifier que les dispositifs fonctionnent réellement, et pas seulement sur le papier. Les recommandations de l'ANSSI fournissent un cadre méthodologique accessible pour structurer cette démarche.
Fixer des indicateurs de gouvernance numérique mesurables — taux de couverture des contrôles automatisés, délai de détection des incidents, niveau de formation des administrateurs aux risques cyber — permet de suivre la progression dans le temps et d'objectiver les discussions au sein des organes de direction. Cette mesure régulière est aussi ce qui rend la gouvernance technologique crédible aux yeux des auditeurs, des régulateurs et des partenaires. Réviser ces dispositifs au moins une fois par an, en tenant compte des évolutions réglementaires et des incidents survenus dans le secteur, garantit que la gouvernance reste adaptée à la réalité des risques.